Domain impulstechnik.de kaufen?
Wir ziehen mit dem Projekt
impulstechnik.de um.
Sind Sie am Kauf der Domain
impulstechnik.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain impulstechnik.de kaufen?
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **


Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
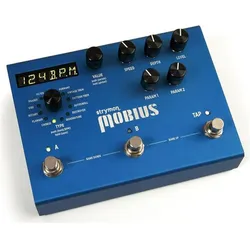
STRYMON Mobius - Modulation MachineDas Strymon Mobius ist ein Multimodulationsgerät und bietet 12 verschiedene Modulationseffekte: Vintage und Pattern Tremolos, Chorus, Swell-Effekte, Radical Formant Effekte, Filter, Flanger, Phaser, Rotary, Vibe, Destroyer und Quadrature. Außerdem besitzt das Gerät einen MIDI-Eingang sowie -Ausgang, Stereo Ein-und Ausgänge über 6,3 mm Klinkenstecker und einen Anschluss für ein Expressionspedal. Dank der 6-stelligen LEDs behält der Gitarrist stets die Übersicht. Die drei Fußtaster besitzen jeweils eine LED-Statusanzeige. Bis zu 200 Benutzereinstellungen können mit dem Strymon Mobius gespeichert werden. Effekt-Typ: Multieffekt Bauart: Digital Mono/Stereo: Stereo In, Stereo Out Regler: Type, Value, Speed, Depth, Level, Para 1, Para 2 Modes: Vintage und Pattern, Tremolos, Chorus, Swell Effekte, Radical Formant Effekte, Filter, Flanger, Phaser, Rotary, Vibe, Destroyer und Quadrature True Bypass: Ja Besonderheit(en): siehe Beschreibung Lieferumfang: Netzteil Modulation Machine mit 12 verschiedenen Modulationseffekten MIDI IN/OUT inkl. 9V Netzteil Made in USA Some might say we're driven. When our engineers lock themselves in our sound design labs for months on end, you might say we're obsessed. We have been dedicating ourselves to forging a collection of the most organic, luscious, expressive, and versatile modulation effects ever heard. It was an enormous mission—we painstakingly studied the nuances of the legendary modulations from the last five decades. We didn't stop at faithfully capturing these warm and lush vintage sounds—we expanded their vocabulary with extended versatility and sonic possibilities never before heard. Mobius gives you twelve legendary, versatile, and inspirational modulation machines, all in an easy-to-use package. Go from lush, mouthwatering, vintage chorus sounds all the way to syrupy psychedelic phasers. Get classic, pulsating tremolos all the way to warbling crushed bits. Mobius opens up the history books of music and provides new sounds and inspiration for all of your musical ideas. We knew we must surpass what has been done—in sound design, audio quality, hardware design, and processing power. Utilizing an insanely powerful SHARC DSP, every drop of power is harnessed. Top it all off with 200 presets, full MIDI implementation and a unique Pre/Post Mode and you're on your way to modulation ecstasy. >br>499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **


Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klowra Sprout Modulation Pedal9 hochwertige Modulations-Effekte integriert, 24 Bit Audio & 32 Bit DSP Verarbeitung, Stereo In/Out mit True Stereo Routing, True oder Buffered Bypass wählbar, Tap Tempo & Ramp für dynamische Sounds, USB-C Port für Firmware-Updates,122,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
STRYMON Mobius - Modulation MachineDas Strymon Mobius ist ein Multimodulationsgerät und bietet 12 verschiedene Modulationseffekte: Vintage und Pattern Tremolos, Chorus, Swell-Effekte, Radical Formant Effekte, Filter, Flanger, Phaser, Rotary, Vibe, Destroyer und Quadrature. Außerdem besitzt das Gerät einen MIDI-Eingang sowie -Ausgang, Stereo Ein-und Ausgänge über 6,3 mm Klinkenstecker und einen Anschluss für ein Expressionspedal. Dank der 6-stelligen LEDs behält der Gitarrist stets die Übersicht. Die drei Fußtaster besitzen jeweils eine LED-Statusanzeige. Bis zu 200 Benutzereinstellungen können mit dem Strymon Mobius gespeichert werden. Effekt-Typ: Multieffekt Bauart: Digital Mono/Stereo: Stereo In, Stereo Out Regler: Type, Value, Speed, Depth, Level, Para 1, Para 2 Modes: Vintage und Pattern, Tremolos, Chorus, Swell Effekte, Radical Formant Effekte, Filter, Flanger, Phaser, Rotary, Vibe, Destroyer und Quadrature True Bypass: Ja Besonderheit(en): siehe Beschreibung Lieferumfang: Netzteil Modulation Machine mit 12 verschiedenen Modulationseffekten MIDI IN/OUT inkl. 9V Netzteil Made in USA Some might say we're driven. When our engineers lock themselves in our sound design labs for months on end, you might say we're obsessed. We have been dedicating ourselves to forging a collection of the most organic, luscious, expressive, and versatile modulation effects ever heard. It was an enormous mission—we painstakingly studied the nuances of the legendary modulations from the last five decades. We didn't stop at faithfully capturing these warm and lush vintage sounds—we expanded their vocabulary with extended versatility and sonic possibilities never before heard. Mobius gives you twelve legendary, versatile, and inspirational modulation machines, all in an easy-to-use package. Go from lush, mouthwatering, vintage chorus sounds all the way to syrupy psychedelic phasers. Get classic, pulsating tremolos all the way to warbling crushed bits. Mobius opens up the history books of music and provides new sounds and inspiration for all of your musical ideas. We knew we must surpass what has been done—in sound design, audio quality, hardware design, and processing power. Utilizing an insanely powerful SHARC DSP, every drop of power is harnessed. Top it all off with 200 presets, full MIDI implementation and a unique Pre/Post Mode and you're on your way to modulation ecstasy. >br>499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flamma FS05 Multi ModulationFlamma FS05; Modulationspedal mit: Chorus, Flanger, Tremolo, Phase, Vibrato, Rotary, Liquid, Auto Wah, Stutter, Ring, Low Bit; 11 hochwertige Stereo-Modulationseffekte von klassisch bis experimentell; 7 Preset-Slots; True Bypass zur Reduzierung von Signalverlusten; Stromaufnahme: 9V, 300mA55,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Champagne, Tina: Sensorische Modulation für Menschen mit DemenzSensorische Modulation für Menschen mit Demenz , Assessments und Aktivitäten für eine sensorisch anregende Umgebung zur Bedürfnisbefriedigung und Wahrnehmungsförderung. Sensorische Bedürfnisse befriedigen, Wahrnehmung fördern , Retuschestifte & Spray > Autopflege & Aufbereitung , Erscheinungsjahr: 201908, Produktform: Kartoniert, Autoren: Champagne, Tina, Übersetzung: Börger, Heide, Seitenzahl/Blattzahl: 208, Abbildungen: 16 Fotos, 7 Tabellen, Keyword: Altenpflege; Alltagsbegleiter; Selbstbestimmung; Demenzkranke; Aktivierung; SMP; Pflege; Bewegung; basale Stimulation; Sensory Modulation Program, Fachschema: Alzheimer Krankheit~Demenz~Altenpflege~Pflege / Altenpflege~Pflege / Psychiatrische Pflege~Palliativpflege~Pflege / Palliativpflege~Ergotherapie - Beschäftigungstherapie, Fachkategorie: Pflege von psychisch Kranken~Alzheimer und Demenz~Psychiatrische Pflege, psychische Gesundheitspflege~Palliativpflege~Umgang mit / Ratgeber zu Alzheimer & Demenz~Altenpflege~Ergotherapie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Altenpflege, Thema: Verstehen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Verlag: Hogrefe AG, Länge: 226, Breite: 159, Höhe: 15, Gewicht: 386, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 220828230,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.